
Account takeover: como detectar o sequestro de contas depois do cadastro aprovado
Account takeover (ATO), ou sequestro de conta, é a fraude em que o criminoso assume o controle de uma conta legítima, já verificada pela instituição, em vez de criar uma identidade nova. O CPF é real, o nome confere, o histórico está limpo. No entanto, o que muda é a intenção de quem está do outro lado da tela.
Por isso, o account takeover aparece justamente quando a verificação de identidade fica restrita ao cadastro. Neste guia, explicamos como ele acontece, quais sinais denunciam uma conta invadida e como proteger o cliente e o seu negócio sem colocar fricção descenessária.
Como o sequestro de conta acontece na prática?
Em geral, o sequestro de conta segue quatro passos:
- Obtenção do acesso: primeiro, por phishing, credenciais vazadas, troca de chip ou engenharia social, quando o golpista convence a própria vítima a informar um código ou instalar um app de acesso remoto.
- Tomada do controle: em seguida, troca de senha, registro de um aparelho novo ou pedido de recuperação de acesso.
- Isolamento do titular: depois, alteração de e-mail ou telefone para que os alertas não cheguemao titular da conta.
- Saída do dinheiro: por fim, quase sempre por Pix, que liquida em segundos, para contas de passagem.
Além disso, o ambiente digital ampliou o risco. Segundo o Datafolha e o Fórum Brasileiro de Segurança Pública, 33% dos brasileiros foram vítimas de crimes virtuais em 12 meses, contra 22% de crimes presenciais.
Por que o KYC do cadastro não detecta o account takeover?
Porque nenhum dado é fabricado. Afinal, o KYC de cadastro responde se quem está entrando é quem diz ser. No sequestro de conta, porém, essa resposta continua sendo sim.
Na verdade, o que muda é o controle da conta e, com ele, o comportamento. Assim, se a verificação não olha o cliente depois de aprovado, a confiança dada na entrada vira autorização permanente. É nessa brecha que a conta bancária invadida passa sem alerta. Entenda o que é KYC e por que ele não deve parar no cadastro.
Quais sinais indicam uma conta invadida?
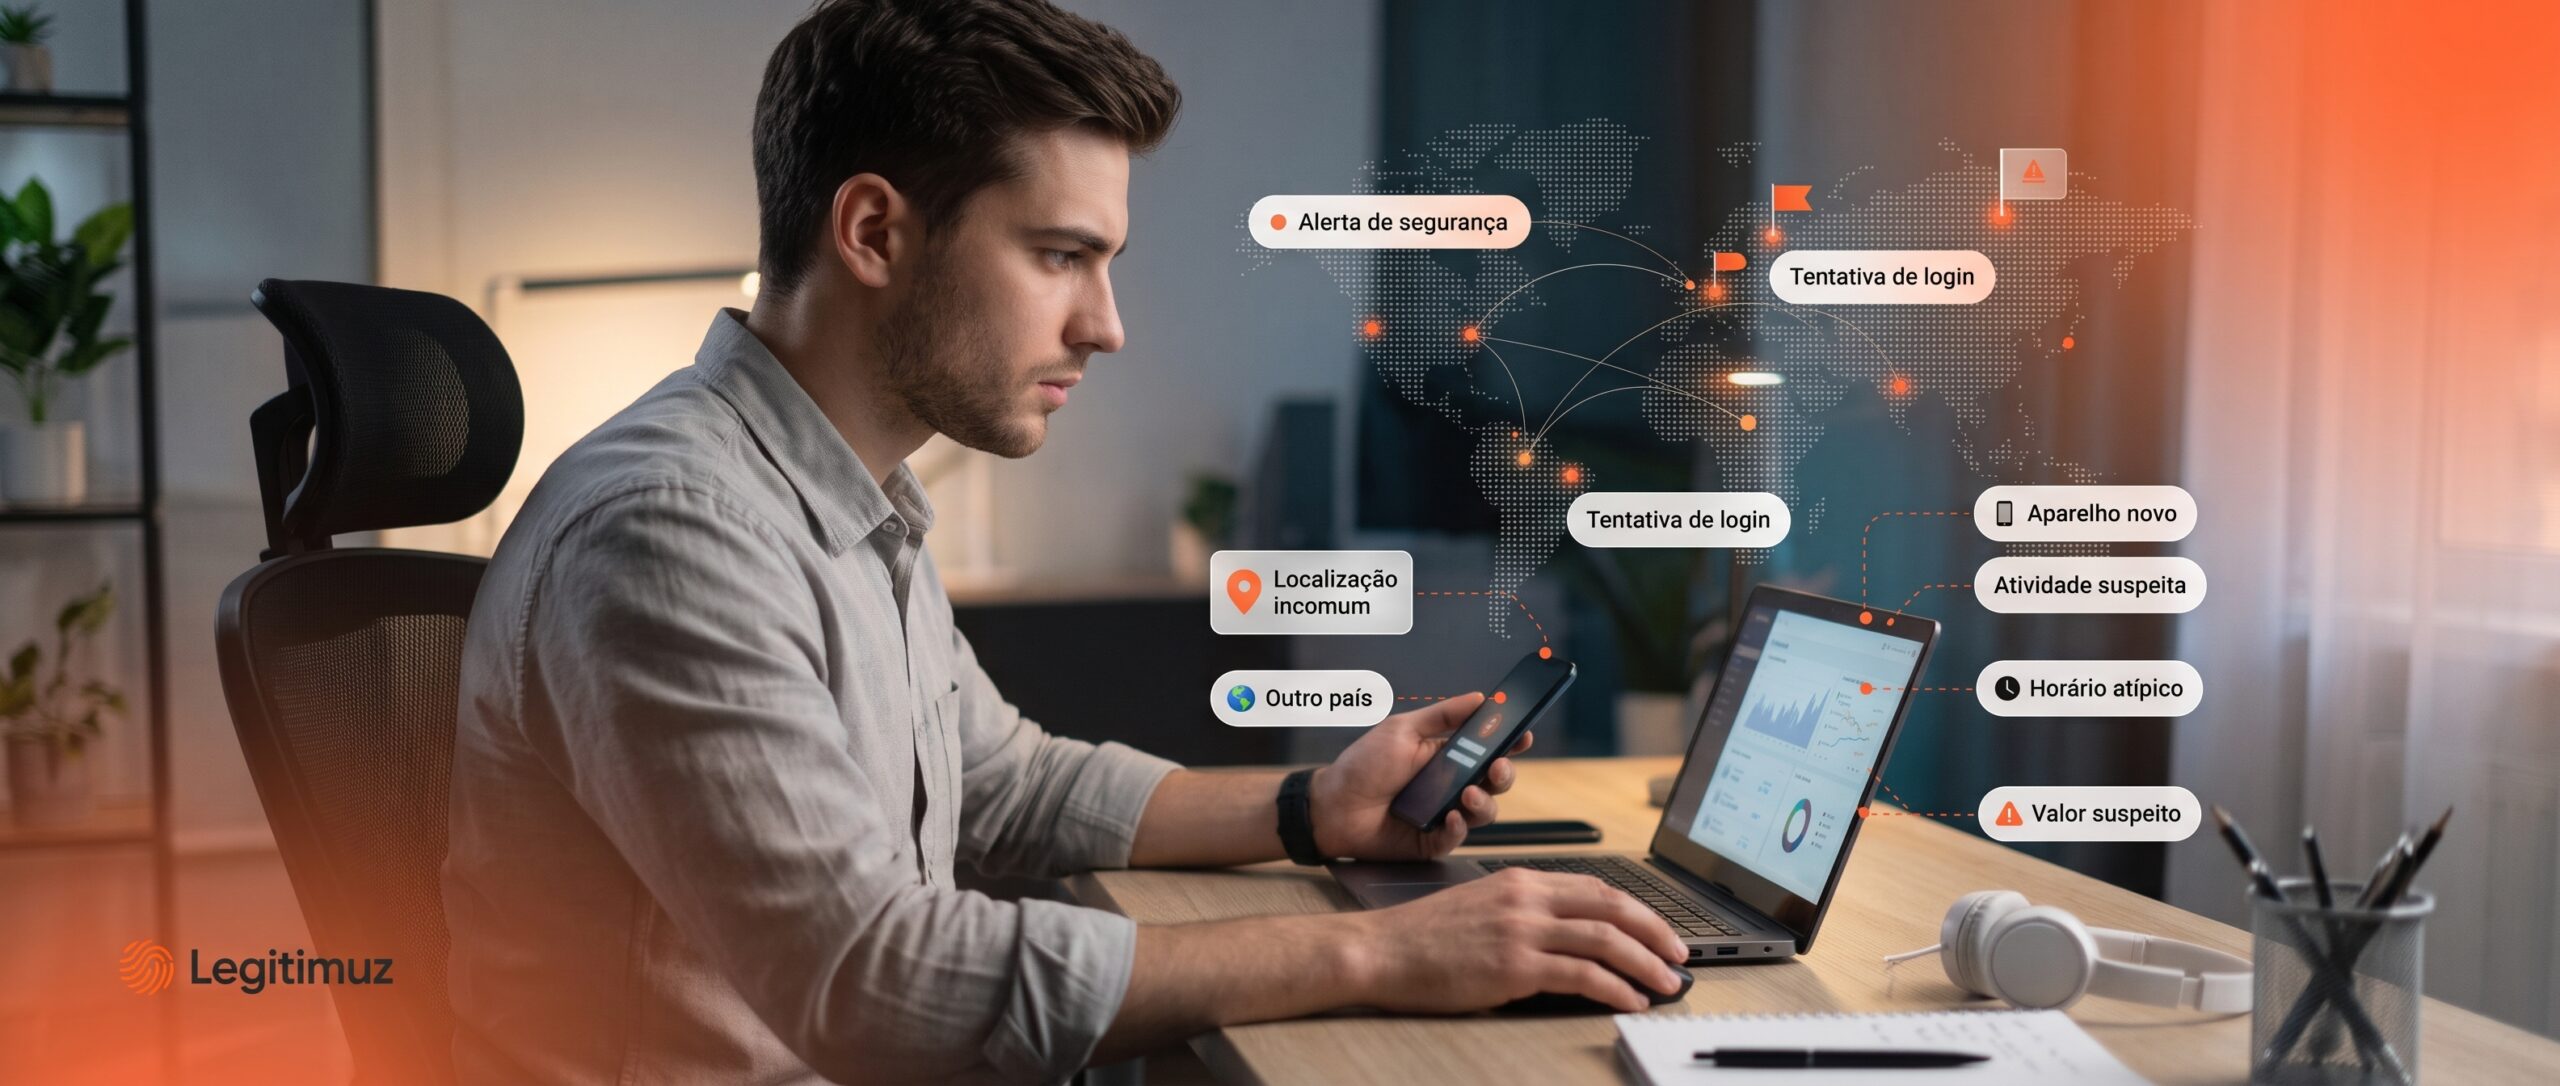
Na prática, os sinais de uma conta invadida estão na sessão, não no cadastro. Entre os mais comuns, estão:
- Aparelho novo ou uso de emulador no lugar de um celular físico.
- Acesso de uma localização incompatível com o histórico.
- Horário atípico para aquele cliente.
- Troca de senha ou de aparelho seguida de transação.
- Alteração de e-mail ou telefone de contato.
- Pix de valor alto para uma chave nova.
Isoladamente, cada sinal pode ter explicação legítima. Por outro lado, lidos em conjunto e em tempo real, dão mais contexto para aprovar o cliente legítimo e travar o fraudador. Conheça o LegitDevice.
O que o Banco Central já exige sobre aparelho novo e transação atípica?
Hoje, o Banco Central já trata o aparelho e o perfil de uso como sinais de risco. Na prática:
- Aparelho novo: desde novembro de 2024 (Resolução BCB nº 402/2024), Pix iniciado em aparelho nunca usado pelo cliente tem limite de R$ 200 por transação e R$ 1.000 por dia.
- Transação atípica: as instituições devem usar solução de gerenciamento de risco capaz de identificar transações incompatíveis com o perfil do cliente.
- Rastreamento: desde fevereiro de 2026, o MED do Pix exige rastrear em cascata os valores desviados.
Em outras palavras, a norma define o piso. Já ler aparelho, local e comportamento juntos, em tempo real, é o que permite ir além dele sem travar o cliente legítimo.
O que é autenticação contínua?
Autenticação contínua é a verificação que acompanha o cliente do cadastro ao encerramento da conta. Para isso, a instituição lê em segundo plano sinais de contexto, como aparelho, localização e comportamento. Então, a prova de vida entra quando o contexto indica risco, como uma camada a mais de segurança antes da transação ser aprovada.
Por isso, aqui a prova de vida (verificação de vivacidade) precisa resistir ao que o fraudador usa depois do cadastro: emulador, câmera virtual e imagem injetada por software. Conheça o LegitFace
Como proteger a conta sem pedir selfie a cada Pix?
Primeiramente, orquestrando a verificação por nível de risco. Por exemplo, veja o mesmo cliente em duas sessões:
| Sinal | Sessão dentro do padrão | Sessão fora do padrão |
|---|---|---|
| Aparelho | O de sempre | Novo, em emulador |
| Local | São Paulo, como sempre | Outro país |
| Horário | Comum para o cliente | Madrugada |
| Operação | Pix no valor habitual | Pix alto para chave nova |
| Resposta | Segue sem fricção | Prova de vida antes de autorizar |
Além disso, as regras que decidem quando cada camada entra são configuráveis por instituição e por tipo de operação. Dessa forma, segurança e conversão deixam de ser objetivos opostos.
Perguntas frequentes
O que é ATO em fraude bancária?
ATO é a sigla de account takeover, o sequestro de conta. O fraudador assume uma conta legítima, já aprovada pela instituição, e usa o acesso para movimentar dinheiro. Como os dados cadastrais são reais, a fraude só aparece nos sinais de sessão e comportamento.
Qual a diferença entre account takeover e phishing?
Phishing é um dos meios. Já o account takeover é o resultado. O phishing usa mensagens ou páginas falsas para obter credenciais. O account takeover acontece quando o fraudador usa essas credenciais, ou o acesso remoto ao celular, para assumir a conta.
Como saber se uma conta bancária foi invadida?
Para a instituição, os sinais são aparelho novo, local e horário fora do padrão, troca de senha ou de contato seguida de transação e Pix alto para chave nova. Por isso, lidos em conjunto e em tempo real, indicam quando a sessão pede uma camada extra.
Autenticação contínua aumenta a fricção?
Não, quando é orquestrada por risco. A instituição lê os sinais de contexto em segundo plano, sem ação do cliente. A verificação adicional só aparece quando a sessão foge do padrão, ou seja, quando existe motivo para suspeitar que aquela transação tem intenção verdadeira.
O KYC do cadastro deixa de ser necessário?
Não. Pelo contrário, ele continua sendo a primeira barreira contra identidade sintética, deepfake e conta de terceiros. A autenticação contínua não substitui o cadastro: estende a proteção para os momentos de maior risco da jornada transacional.
Como uma plataforma de verificação de identidade reduz fraudes digitais?
Combinando camadas que se completam: documento, biometria facial, prova de vida, consulta a bases de dados e inteligência contextual. Primeiro, no cadastro, elas barram identidade sintética e deepfake. Depois dele, leem os sinais de sessão e acionam uma camada extra só quando a operação foge do padrão.
Fontes: Datafolha e Fórum Brasileiro de Segurança Pública; Banco Central do Brasil (Resolução BCB nº 402/2024 e regulamento do Pix).
Entenda como o Legitimuz ajuda o seu negócio a travar o fraudador e aprovar o cliente legítimo, desde o onboarding até o fluxo transacional, fale com o nosso time.